¿Quién tiene acceso a las cuentas publicitarias de tu cliente? Una guía de gobernanza para agencias
El cliente es dueño de las cuentas; la agencia entra como socia, con el acceso mínimo. Cómo dar, auditar y quitar accesos y tokens en Meta y Google.
Contenido
La lista de quién debe tener acceso a las cuentas publicitarias, a GA4 y a Search Console de tu cliente es corta: el propio cliente, como dueño, y tu agencia como socia, con el nivel más bajo que cada persona y cada herramienta necesita para trabajar. Nada de contraseñas compartidas ni de cuentas personales de alguien que ya se fue. Si hoy no puedes listar quién tiene acceso a cada cuenta, la gobernanza empieza por ahí.
El cliente es dueño; la agencia es invitada
La regla que evita casi todos los problemas es simple: los activos quedan a nombre del cliente. La cuenta publicitaria, el píxel, la página, la propiedad de GA4 y el dominio en Search Console pertenecen a la empresa que paga la pauta y es responsable de los datos. La agencia trabaja en esos activos porque el cliente compartió el acceso, no porque los creó dentro de su propia estructura.
Esto protege a ambas partes. El cliente no queda rehén de la agencia para recuperar su propio historial, y la agencia no guarda activos de terceros. Cuando la cuenta publicitaria nace en el portafolio de la agencia "para agilizar", la salida se vuelve una negociación; cuando el cliente es dueño, la salida es solo quitar un acceso.
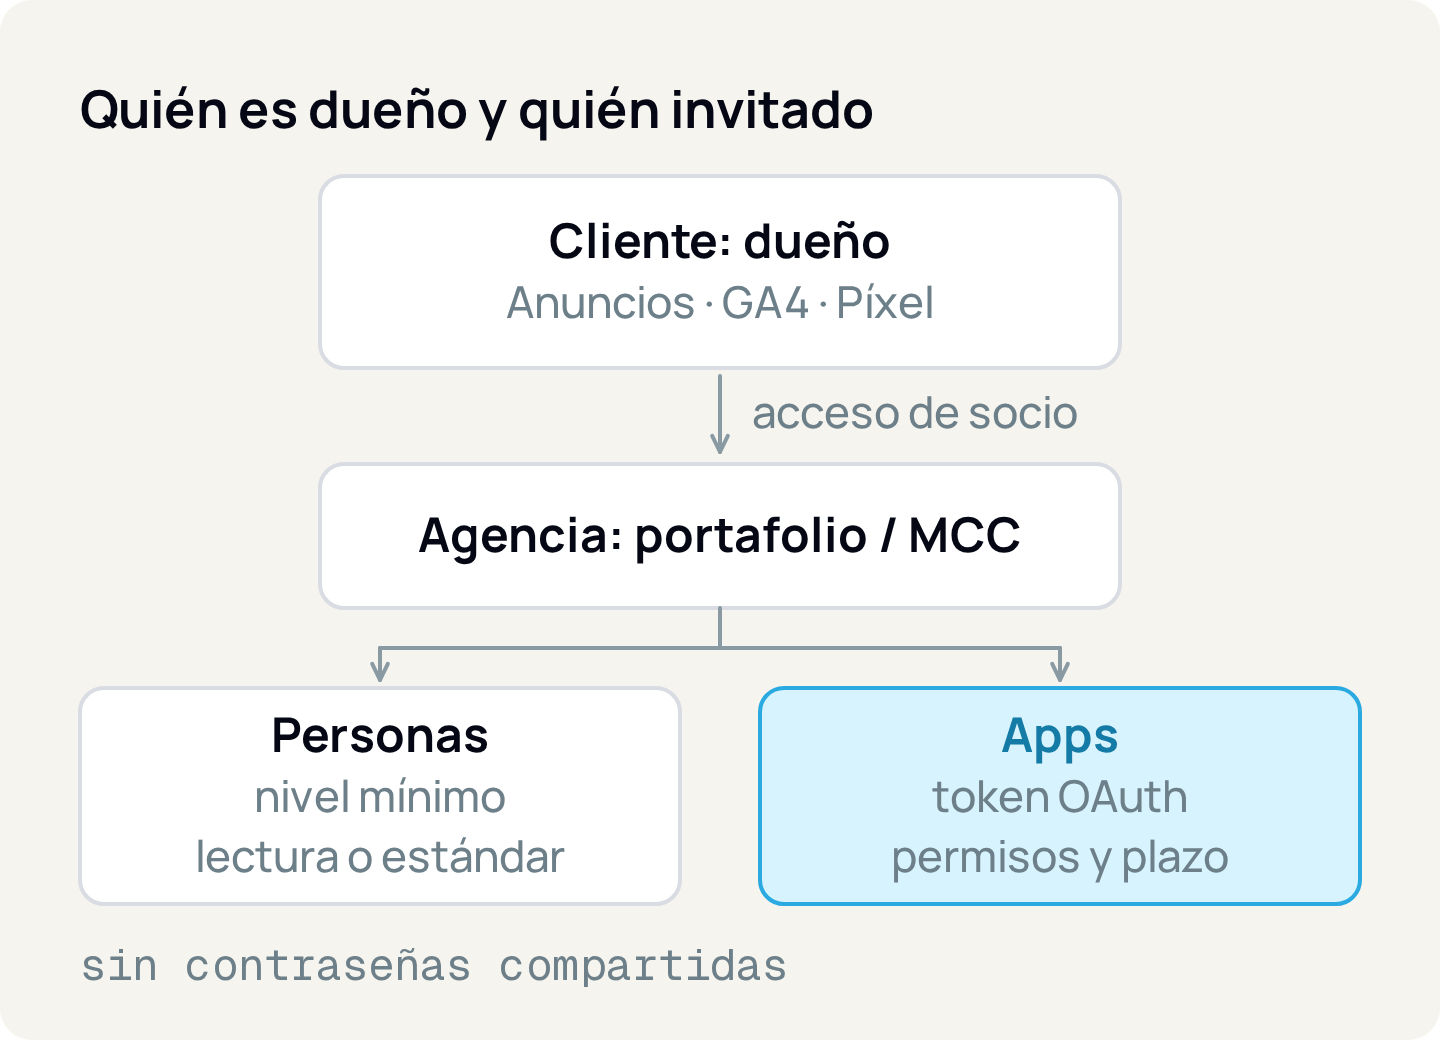
Debajo del cliente, la agencia recibe el acceso de socio y lo reparte entre personas y aplicaciones. Las aplicaciones son la capa olvidada: la herramienta de reportes, el conector de datos, la automatización de pujas. Cada una entra con un token, y un token es una llave.
Cómo dar acceso en cada plataforma sin pedir contraseña
Todas las plataformas grandes tienen una forma oficial de dar acceso a una agencia sin compartir el inicio de sesión.
Meta (Business Suite)
- Quién es dueño
- El portafolio comercial del cliente
- Cómo entra la agencia
- El cliente comparte los activos con el portafolio de la agencia como socio
- Niveles disponibles
- Control total o acceso parcial, por activo y tarea
Google Ads
- Quién es dueño
- La cuenta del cliente, con administradores del cliente
- Cómo entra la agencia
- La cuenta de administrador (MCC) de la agencia envía la solicitud de vinculación y un administrador del cliente la acepta
- Niveles disponibles
- Administrador, Estándar, Solo lectura, Facturación, Solo correo electrónico
GA4
- Quién es dueño
- La cuenta y la propiedad del cliente
- Cómo entra la agencia
- Usuario o grupo agregado en la cuenta o en la propiedad
- Niveles disponibles
- Administrador, Editor, Especialista en marketing, Analista, Lector
Search Console
- Quién es dueño
- El propietario verificado del cliente
- Cómo entra la agencia
- Usuario agregado por el propietario
- Niveles disponibles
- Propietario, Usuario con permisos totales, Usuario con permisos restringidos
| Plataforma | Quién es dueño | Cómo entra la agencia | Niveles disponibles |
|---|---|---|---|
| Meta (Business Suite) | El portafolio comercial del cliente | El cliente comparte los activos con el portafolio de la agencia como socio | Control total o acceso parcial, por activo y tarea |
| Google Ads | La cuenta del cliente, con administradores del cliente | La cuenta de administrador (MCC) de la agencia envía la solicitud de vinculación y un administrador del cliente la acepta | Administrador, Estándar, Solo lectura, Facturación, Solo correo electrónico |
| GA4 | La cuenta y la propiedad del cliente | Usuario o grupo agregado en la cuenta o en la propiedad | Administrador, Editor, Especialista en marketing, Analista, Lector |
| Search Console | El propietario verificado del cliente | Usuario agregado por el propietario | Propietario, Usuario con permisos totales, Usuario con permisos restringidos |
En Meta, el cliente entra a la configuración del portafolio comercial, en Socios, y da acceso a los activos ingresando el ID del portafolio de la agencia. Elige qué activos compartir (cuentas publicitarias, páginas, conjuntos de datos) y el nivel de acceso. Luego, quien administra el portafolio de la agencia asigna cada activo a las personas del equipo. El cliente puede quitar la asociación cuando quiera.
En Google Ads, la agencia envía la solicitud de vinculación desde la cuenta de administrador con el ID de cliente, y un administrador de la cuenta del cliente la acepta en Administrador, Acceso y seguridad. El propio Google recuerda que quien tiene acceso de administrador a la cuenta vinculada puede desvincularla en cualquier momento.
En GA4, los roles son acumulativos. Para reportes, Lector alcanza; Analista permite compartir exploraciones. También hay restricciones de datos: "Sin métricas de costo" y "Sin métricas de ingresos" ocultan esos valores a quien no debe verlos.
En Search Console, cuidado con los propietarios verificados. Quitar a la persona de la lista no borra su token de verificación (el archivo HTML, la metaetiqueta o el registro DNS); si sigue en el sitio, puede verificarse de nuevo y recuperar el acceso.
Da el nivel más bajo que resuelve el trabajo
Mínimo privilegio significa empezar por el nivel más bajo y subir solo cuando la tarea lo pida. Un analista que arma reportes necesita solo lectura en Google Ads y Lector en GA4. Un trafficker que lanza campañas necesita Estándar en Google Ads y acceso parcial con tareas de anuncios en Meta. El administrador de la cuenta del cliente queda con el cliente y, como máximo, con una persona sénior de la agencia cuando el contrato lo prevé.
La contraseña compartida y el inicio de sesión personal "de la agencia" rompen todo esto. No se puede saber quién hizo cada cambio ni quitar el acceso a una persona sin cambiar la contraseña de todas, la verificación en dos pasos se vuelve un código que circula por WhatsApp, y la cuenta personal de un exempleado sigue siendo suya. Si hoy existe un acceso así, la primera tarea es reemplazarlo por usuarios individuales con el nivel correcto.
Las herramientas también son accesos: qué es un token
Cuando haces clic en "Acceder con Google" o "Continuar con Facebook", la plataforma pregunta si autorizas la app y, si aceptas, le entrega un token OAuth. La app nunca ve tu contraseña, solo recibe la llave.
Dos cosas definen qué abre esa llave. La primera son los permisos (scopes), la lista que aparece en la pantalla de consentimiento. En Google, analytics.readonly solo lee GA4 y webmasters.readonly solo lee Search Console. En Meta, ads_read lee anuncios y ads_management también los modifica. La segunda es quién autorizó: el token actúa con los permisos de esa persona. Si tenía solo lectura en una cuenta, la app solo lee; si era administradora de veinte cuentas, la app alcanza las veinte.
No todas las plataformas ofrecen un permiso de solo lectura. La API de Google Ads tiene un único scope, adwords, que permite ver, editar, crear y eliminar. Para limitar una herramienta en Google Ads, el control está en el nivel de acceso de quien autoriza.
Los tokens también vencen, y los distintos plazos explican por qué una integración "se cae sola":
Meta, token de usuario corto
- Vigencia documentada
- Unas horas
- Qué suele invalidarlo
- Vence por defecto; la app lo cambia por uno largo
Meta, token de usuario largo
- Vigencia documentada
- Unos 60 días
- Qué suele invalidarlo
- Fin del plazo, cambio de contraseña, eliminación de la app
Meta, token de usuario del sistema
- Vigencia documentada
- Sin vencimiento o 60 días, según se generó
- Qué suele invalidarlo
- Revocación o eliminación del usuario del sistema
Google, token de actualización
- Vigencia documentada
- Hasta que se revoca
- Qué suele invalidarlo
- 6 meses sin uso, acceso por tiempo limitado, app en prueba (7 días), revocación
| Tipo de token | Vigencia documentada | Qué suele invalidarlo |
|---|---|---|
| Meta, token de usuario corto | Unas horas | Vence por defecto; la app lo cambia por uno largo |
| Meta, token de usuario largo | Unos 60 días | Fin del plazo, cambio de contraseña, eliminación de la app |
| Meta, token de usuario del sistema | Sin vencimiento o 60 días, según se generó | Revocación o eliminación del usuario del sistema |
| Google, token de actualización | Hasta que se revoca | 6 meses sin uso, acceso por tiempo limitado, app en prueba (7 días), revocación |
El usuario del sistema de Meta existe justamente para integraciones de servidor: es una identidad del portafolio, no de una persona, y recibe solo los activos que se le asignan. La propia Meta recomienda el token con vencimiento como práctica más segura y pide cuidado especial con el usuario del sistema administrador.
Desconectar no es revocar
Quitar una herramienta dentro de ella misma termina el uso que hace del acceso, pero el token puede seguir siendo válido del lado de la plataforma hasta que venza. Para cortarlo en el origen:
- Google: en myaccount.google.com/linkedapps, elige la app, abre los detalles y haz clic en Quitar acceso. Con eso, la app ya no puede acceder a la cuenta.
- Facebook: en Configuración y privacidad, Configuración, Integraciones comerciales, haz clic en Eliminar junto a la app.
- Meta, usuario del sistema: el token se puede revocar por API, con efecto inmediato, o el usuario del sistema puede perder sus activos en el portafolio.
En Relator Digital, los tokens de las plataformas se guardan cifrados con AES-256-GCM y el retorno del inicio de sesión (el parámetro state de OAuth) está firmado con HMAC y vence en 30 minutos. Los permisos varían: GA4 y Search Console se piden solo de lectura, HubSpot con lectura de contactos, negocios y empresas, y en Meta Relator también pide ads_management, que se usa para pausar y activar campañas desde la app. En Google Ads el scope es el único que ofrece la API. Desconectar una cuenta en Relator marca la conexión como revocada y pausa la recolección; para invalidar el token en la plataforma, quita la app también en Google o en las integraciones comerciales de Facebook.
Ten un checklist para cuando alguien se va
El acceso olvidado casi siempre nace en una salida. Hay dos situaciones, cada una con su orden.
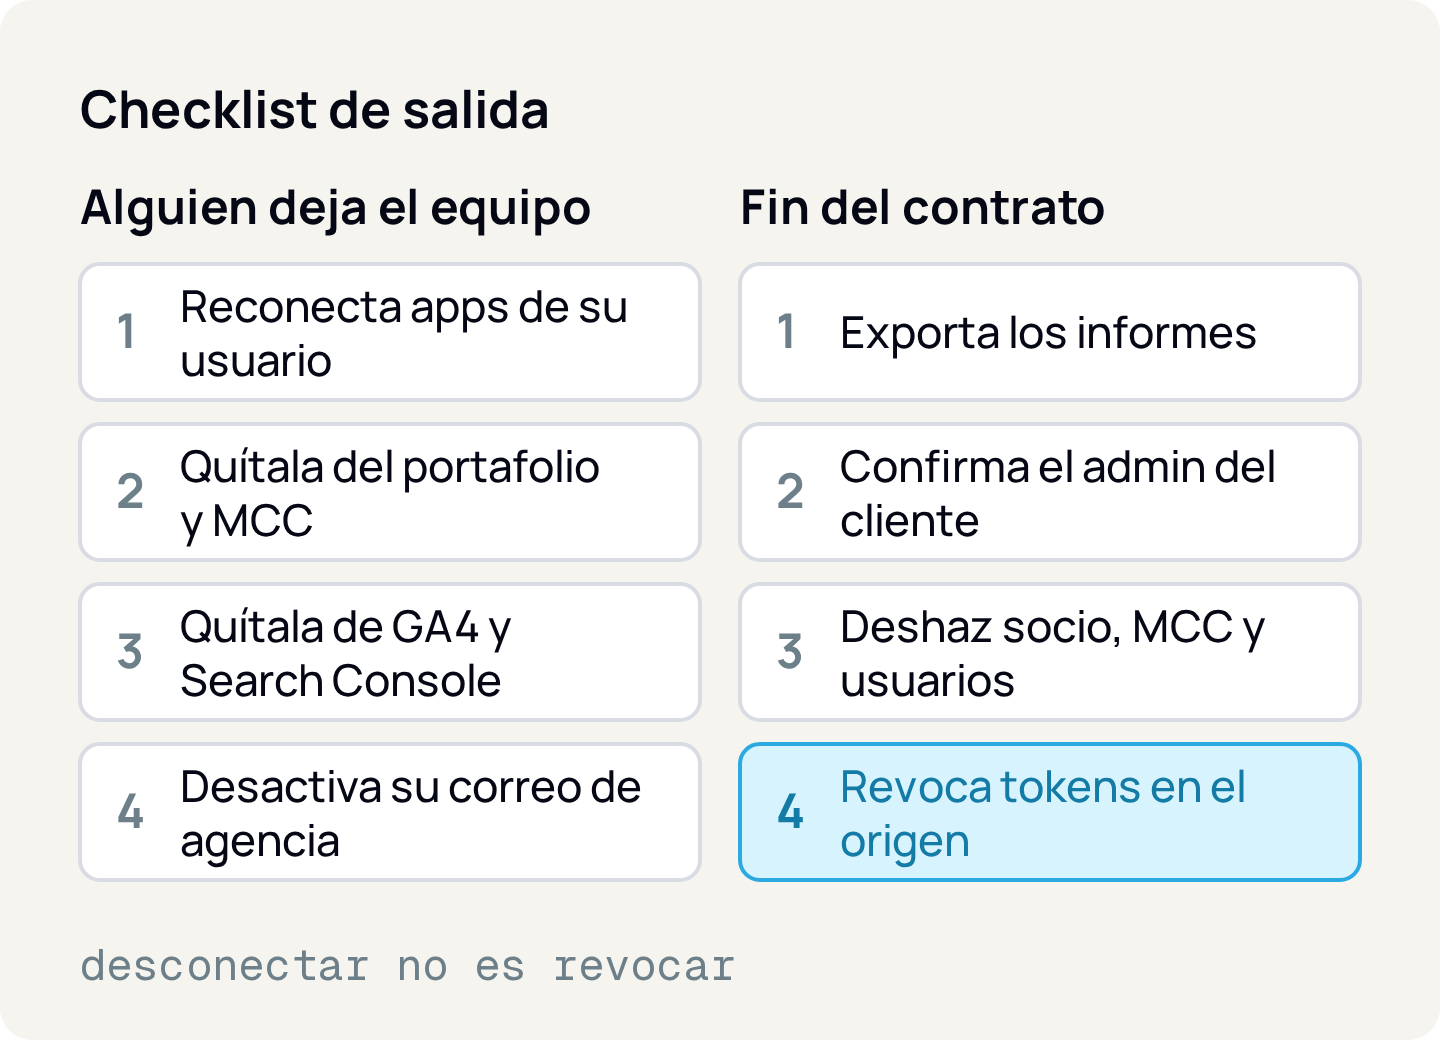
Cuando alguien deja el equipo, empieza por las integraciones. Si la herramienta de reportes se conectó con el inicio de sesión de esa persona, el token actúa con sus permisos; al quitarla, la integración se detiene. Reconéctala antes con una cuenta de servicio o un usuario del sistema. Después quita a la persona del portafolio de Meta, de los usuarios de la cuenta de administrador de Google Ads, de las propiedades de GA4 y de Search Console y, por último, de la cuenta de correo de la agencia.
Cuando el cliente termina el contrato, entrega antes de salir: exporta los reportes y notas que son del cliente, confirma que tiene un administrador propio en cada activo y solo entonces deshaz las vinculaciones (asociación en Meta, vínculo con la cuenta de administrador en Google Ads, usuarios en GA4 y en Search Console). Desconecta las herramientas de la agencia que leían esas cuentas y revoca los tokens en el origen. Si el contrato define qué hacer con los datos que quedaron en la agencia, como listas de clientes o leads exportados, cúmplelo y déjalo registrado.
Audita los accesos cada trimestre y recuerda la LGPD
Mantén una planilla simple (activo, persona o app, nivel, quién autorizó, fecha) y revísala cada trimestre. En la revisión, busca personas que ya no están en el equipo, niveles más altos de lo necesario, propietarios verificados antiguos en Search Console y apps en la lista de conexiones que nadie reconoce.
Las cuentas publicitarias guardan datos personales: listas de clientes subidas para públicos personalizados, leads de formularios y eventos del píxel. Según la LGPD, la ley brasileña de protección de datos, la empresa que decide sobre esos datos suele ser la responsable (controladora) y la agencia que los trata en su nombre, la encargada (operadora), que debe seguir las instrucciones del responsable. Ambas deben adoptar medidas de seguridad contra accesos no autorizados. Saber quién tiene acceso es la más básica de esas medidas. Si operas en otro país, revisa la ley local; para el encuadre de tu caso, consulta con el área legal.
Cómo aplicarlo
- 1.Haz el inventario: para cada cliente, lista los activos (cuentas publicitarias, portafolio, propiedad de GA4, Search Console) y quién tiene acceso a cada uno, incluidas las apps.
- 2.Confirma que el cliente es dueño de cada activo y tiene un administrador propio. Si algún activo está en el portafolio de la agencia, planifica la transferencia.
- 3.Reemplaza los accesos compartidos y las cuentas personales por acceso de socio, vinculación con la cuenta de administrador y usuarios individuales.
- 4.Baja los niveles: solo lectura para quien analiza, niveles de edición solo para quien opera, administrador con el cliente.
- 5.Conecta las herramientas con una cuenta de servicio o un usuario del sistema, no con el inicio de sesión de un empleado, y revisa los permisos solicitados.
- 6.Escribe los dos checklists de salida y úsalos en la próxima salida.
- 7.Agenda la auditoría trimestral y revisa también las conexiones en myaccount.google.com/linkedapps y en las integraciones comerciales de Facebook.
Fuentes
- Meta: dar a un socio acceso a los activos de tu portafolio comercial
- Meta: agregar personas a un portafolio comercial y asignar activos
- Meta for Developers: usuarios del sistema
- Meta for Developers: generar, actualizar y revocar tokens de usuario del sistema
- Meta for Developers: tokens de larga duración
- Meta for Developers: errores e invalidación de tokens
- Facebook: editar o eliminar integraciones comerciales
- Google Ads: niveles de acceso
- Google Ads: acerca de las cuentas de administrador
- Google Ads: vincular cuentas a tu cuenta de administrador
- API de Google Ads: scope de OAuth
- Google Analytics: roles y restricciones de datos
- Search Console: administrar usuarios y permisos
- Google Identity: OAuth 2.0 y vencimiento del token de actualización
- Google: quitar el acceso de apps de terceros a tu cuenta
- Ley General de Protección de Datos de Brasil (Ley 13.709/2018)
Sobre el autor
João Vitor Moitinho
João Vitor Moitinho es el fundador de Relator Digital. Ingeniero en computación, trabaja con growth, medición y martech, y escribe aquí sobre lo que aprende construyendo informes para agencias de performance.
João Vitor Moitinho en LinkedInEste artículo también está disponible en Markdown, para agentes y LLMs: ver versión .md